Lozhkin, AA muhabirine yaptığı açıklamada, yapay zekanın siber saldırıların hazırlanması ve yürütülmesinin yanı sıra kurumların savunma mekanizmalarında da giderek daha belirleyici rol üstleneceğini belirtti.
Gelecekte siber saldırıların büyük ölçüde otomatik hale geleceğini ifade eden Lozhkin, saldırı öncesinde hedef hakkında bilgi ve istihbarat toplanmasından sosyal mühendislik faaliyetlerine, sistemlere sızılmasından kötü amaçlı yazılımların yerleştirilmesine ve verilerin ele geçirilmesine kadar bütün sürecin yapay zeka tarafından yönetilebileceğini anlattı.
Bu operasyonların tek bir sistem içinde veya birbiriyle iletişim kuran farklı yapay zeka ajanları aracılığıyla yüksek etkinlikle yürütülebileceğine işaret eden Lozhkin, şunları kaydetti:
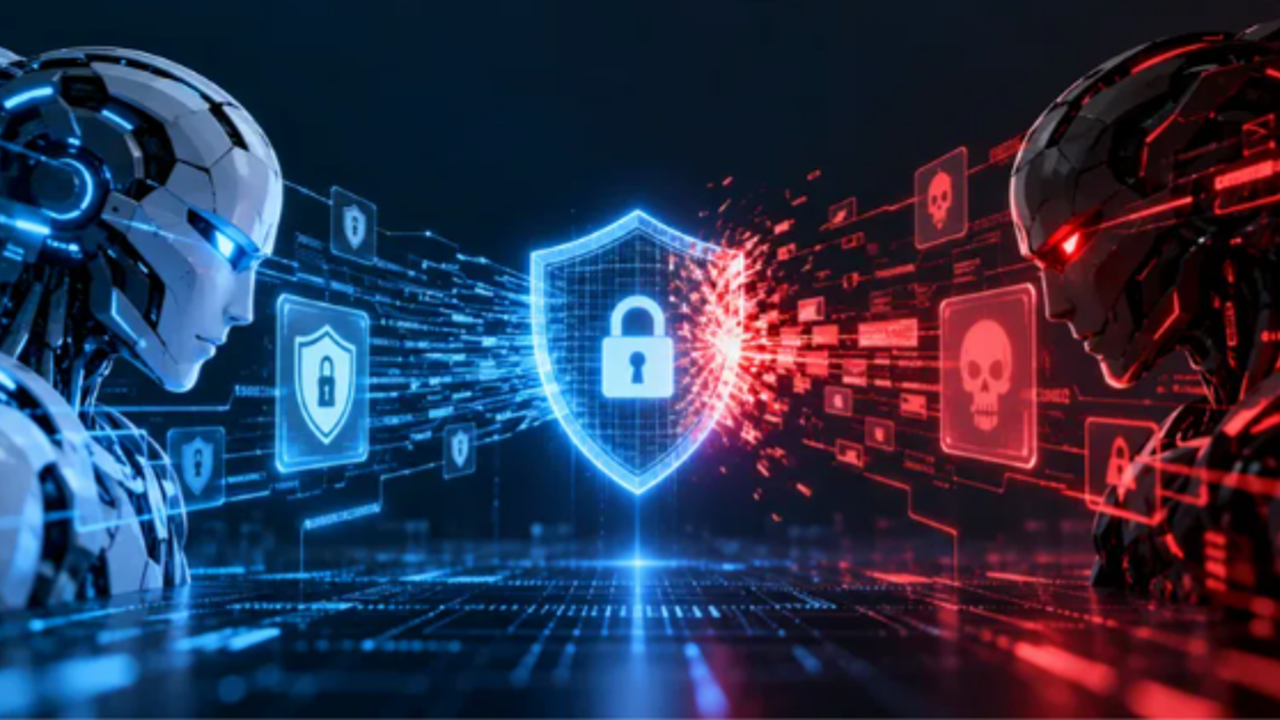
"Tamamen otomatikleştirilmiş çok sayıda saldırıyla karşılaşacağız. Süreç, daha sonra kötü amaçlı yazılımlarla sistemlere sızılması ve veriler üzerinden şantaj yapılmasıyla devam edecek. Bütün bunlar, tek bir yapı içinde veya birbiriyle bağlantılı farklı yapılar üzerinden çalışan yapay zeka ajanları tarafından gerçekleştirilecek. Neredeyse hiç insan müdahalesinin olmadığı, yapay zekanın yapay zekayla mücadele ettiği bir döneme gireceğiz."
SAVUNMADA DA YAPAY ZEKA AJANLARI ÖNE ÇIKACAK
Teknolojinin son birkaç yıldaki gelişiminin siber güvenliği de dönüştürdüğünü vurgulayan Lozhkin, kurumların saldırılara karşı savunma yöntemlerinin de değişeceğini belirtti.
Lozhkin, "İleri düzeyde eğitilmiş ve son derece yetenekli yapay zeka ajanlarından oluşan gruplar, kurumları saldırı düzenleyen ajanlara karşı koruyacak. Adeta bir filmdeki gibi, yapay zeka ajanlarının birbiriyle mücadelesine tanık olacağız." diye konuştu.
FİNANS KURULUŞLARI VE BÜYÜK ŞİRKETLER HEDEFTE
Yapay zekanın siber suç gruplarının kullandığı yöntemleri de değiştirdiğini aktaran Lozhkin, fidye yazılımı saldırıları dahil siber saldırıların son iki yılda daha hedefli ve gelişmiş hale geldiğini söyledi.
Kötü amaçlı yazılımların geliştirilmesinde yapay zekadan giderek daha fazla yararlanıldığına dikkati çeken Lozhkin, bu durumun hem yazılımların niteliğini hem de saldırganların hareket tarzını değiştirdiğini ifade etti.
Finans kuruluşlarıyla büyük şirketlerin siber suçlular açısından cazip hedefler olmayı sürdürdüğünü belirten Lozhkin, fidye yazılımı saldırılarında ele geçirilen sistemlerin geri verilmesi karşılığında yüksek miktarlarda ödeme talep edilebildiğini dile getirdi.
SİBER SALDIRILARDA GİZLİLİK VE TESPİTTEN KAÇINMA ÖNE ÇIKIYOR
Jeopolitik çatışmaların siber alandaki etkilerine de değinen Lozhkin, devlet destekli gelişmiş kalıcı tehdit (APT) gruplarının daha karmaşık ve tespit edilmesi güç yöntemlere yöneldiğini vurguladı.
Özellikle 2026'nın başından itibaren APT saldırılarında gizlilik unsurunun öne çıktığını belirten Lozhkin, saldırganların sistemlere girdikten sonra verileri dışarı aktarmak için meşru kanalları kullanabildiğini söyledi.
Lozhkin, konuya ilişkin değerlendirmesinde şu ifadeleri kullandı:
"Doğrudan ve açık saldırganlığın azaldığını söyleyebiliriz. Saldırganlar, artık duvarları yıkarcasına kaba kuvvetle hareket etmiyor. Bu durum, özellikle verilerin dışarı aktarılma yöntemlerinde açıkça görülüyor. Saldırganlar, bir kuruluşun güvenlik çemberine girdikten sonra verileri meşru kanallar üzerinden çalıyor veya faaliyetlerini meşru veri trafiği gibi gösteriyor. Gelişmiş kalıcı tehditlerin gizlilik ve fark edilmeden hareket etme kabiliyetinin önemli ölçüde arttığını görüyoruz."
KÖRFEZ'DEKİ ÇATIŞMALAR SİBER TEHDİTLERİ DE ETKİLEDİ
META bölgesindeki siber tehdit ortamını da değerlendiren Lozhkin, Körfez'deki çatışmaların bölgenin siber güvenlik görünümünde dönüm noktası oluşturduğunu ifade etti.
Şubat ve mart aylarında çatışmalarla bağlantılı çok sayıda siber olay tespit ettiklerini belirten Lozhkin, bunların başında APT faaliyetlerinin geldiğini aktardı.
Kaspersky'ın araştırmalarında, Körfez'deki çatışmalardan etkilenen ülkelerden birini doğrudan hedef alan çeşitli tehdit aktörlerinin belirlendiğini kaydeden Lozhkin, saldırıların gelişmiş ve dikkati çeken yöntemlerle gerçekleştirildiğini sözlerine ekledi.